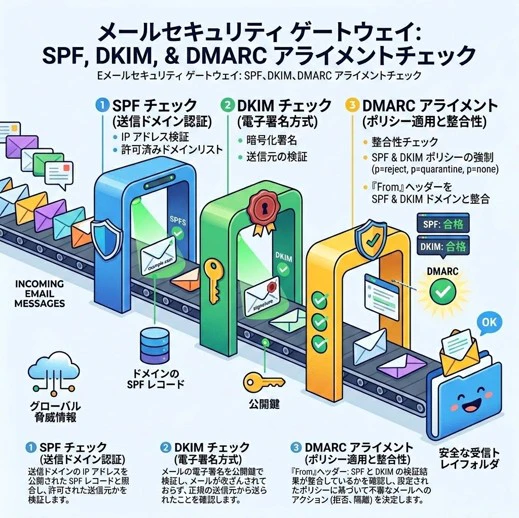
DMARCアライメントとは、メールのFrom(差出人)として表示されるドメインと、SPFまたはDKIMで認証されたドメインが一致しているかを確認する仕組みです。SPFやDKIM認証結果が合格(Pass)であっても、メールのなりすましを防ぐための最終チェックであるアライメント条件を満たしていなければDMARC認証は失敗する場合があります。
この仕組みにより、攻撃者が別のドメインでSPFやDKIM認証を通過させても、正規の送信元になりすますメールを検知しやすくなり、フィッシングメールやメールのなりすまし対策として高い効果を発揮します。
本記事では、DMARCアライメントの基本的な仕組みをはじめ、SPF/DKIMとの関係、認証失敗例、Relaxed・Strictモードの違い、運用時の注意点まで分かりやすく解説します。
⇒SPF/DKIM/DMARC 設定ができるメール配信システムはこちら
DMARCとは?
DMARC(Domain-based Message Authentication, Reporting, and Conformance)とは、SPFとDKIMの認証結果に加え、受信者に表示されるFromヘッダのドメインとの一致(アライメント)を確認することで、メールの送信元が正規のドメインであるかを検証する送信ドメイン認証技術です。企業や組織になりすましたフィッシングメールや不正メールの対策として広く利用されています。
メールでは、受信者に表示される差出人情報を任意に設定できるというSMTPの仕様上、 第三者が実在する企業やサービスになりすましたメールを送信できてしまう場合があります。そのため、フィッシングメールや不正メールが発生しています。こうした課題への対策として利用されているのが、SPF(Sender Policy Framework)やDKIM(DomainKeys Identified Mail)です。
DMARCはこれら2つの認証結果を利用しながら、受信者に表示される送信元ドメインと、認証されたドメインが一致しているかまで確認することで、より精度の高い送信元判定をおこないます。さらに、認証に失敗したメールに対して「受信」「隔離」「拒否」といった処理方針を送信側で指定できるほか、認証結果をレポートとして受け取ることも可能です。これにより、自社ドメインの利用状況や認証状態を継続的に把握することができます。
DMARC認証
DMARC認証は、事前に公開されたDMARCレコードをもとに、受信サーバがSPF・DKIM・アライメントの結果を総合的に評価してメールの信頼性を判定する仕組みです。認証は次の流れで実施されます。
- DMARCレコードを参照する
送信ドメインの管理者は、あらかじめDNSにDMARCレコードを公開します。受信サーバはメールを受信すると、FromヘッダのドメインにDMARCレコードが設定されているかを確認し、ポリシー(none・quarantine・reject)やレポート送信先(rua・ruf)などの情報を取得します。
- SPF認証とDKIM認証を実施する
SPFでは送信元サーバの正当性を確認します。
DKIMでは電子署名を検証してメール改ざんの有無や送信元ドメインを確認します。
- DMARCアライメントを確認する
SPFまたはDKIMで認証されたドメインと、受信者に表示される差出人ドメイン(ヘッダFrom)が一致しているかを確認します。DMARCでは、SPFまたはDKIMのいずれか一方が「認証Pass」かつ「アライメントPass」であれば認証成功となります。
- DMARCポリシーに従ってメールを処理する
DMARC認証の結果に応じて、DMARCレコードに設定されたポリシーに従いメールを処理します。 認証に成功したメールは受信し、認証に失敗した場合は「何もしない(none)」「隔離する(quarantine)」「拒否する(reject)」のいずれかの処理が適用されます。
- 認証結果をレポートとして送信する
認証結果はDMARCレポートとしてドメイン所有者へ送信されます。これにより、自社ドメインがどのように利用されているかや、認証エラーの発生状況を継続的に把握し、メール配信環境の改善に役立てることができます。
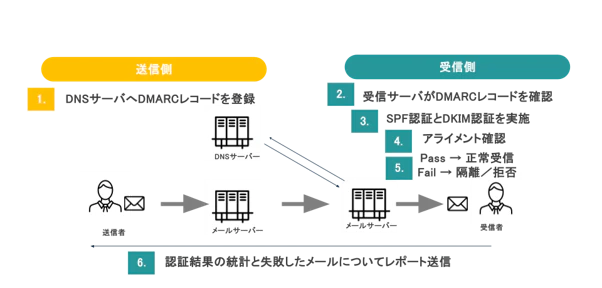
DMARCは、認証そのものだけでなく、認証されたドメインと受信者が認識する送信元が一致しているかまで確認することで、なりすまし対策を強化しています。
⇒SPF/DKIM/DMARC 設定ができるメール配信システムはこちら
DMARC認証に合格(pass)するには
DMARC認証に合格するには、SPFまたはDKIMの認証結果に加え、それぞれのアライメントにも成功している必要があります。
SPFとは、いわば「発送元の住所チェック」のような仕組みです。メールが届いた際、そのメールが「本当に名乗っている会社(ドメイン)」の公認サーバから送られたものかどうか、ネット上の公式名簿(DNS)と照らしあわせて確認する仕組みです。一方、DKIMとはメールに「未開封シール」を貼るような仕組みです。送信側がメールにデジタルのサインを付与し、受信側がそのサインをチェックします。これにより本当にその組織から送られた本物のメールか、途中で中身が書き換えられていないかを同時に確認できます。SPFやDKIMのチェックをすり抜ける「高度ななりすまし」を見破るために、DMARCが導入した最後の関門がアライメントです。DMARCにおけるSPFアライメント、DKIMアライメントではいわば「名刺」と「身分証」の合わせ技チェックを行います。メールの画面に表示されている差出人(名刺)と実際に裏側で認証に使われたドメイン(身分証)がちゃんと一致しているかまで、厳しくチェックすることで、さらに強度の高いセキュリティチェックが行われます。
DMARC認証の最終結果としては、SPFアライメントとDKIMアライメントのどちらか一方でも成功(Pass)すれば、DMARCは「合格」となります。
認証パターンは以下の通りです。
SPF認証 | SPFアライメント | DKIM認証 | DKIMアライメント | DMARC認証 |
成功 | 成功 | ― | ― | 合格 |
― | ― | 成功 | 成功 | 合格 |
成功 | 失敗 | 成功 | 成功 | 合格 |
成功 | 成功 | 失敗 | ― | 合格 |
失敗 | ― | 成功 | 成功 | 合格 |
成功 | 失敗 | 成功 | 失敗 | 不合格 |
失敗 | ― | 成功 | 失敗 | 不合格 |
成功 | 失敗 | 失敗 | ― | 不合格 |
失敗 | ― | 失敗 | ― | 不合格 |
DMARCアライメントとは何か?
DMARCアライメントとは、受信者に表示されるFromヘッダのドメインと、SPFまたはDKIMで認証されたドメインが一致しているか(Identifier Alignment)を確認する仕組みです。 DMARCでは、SPFアライメントとDKIMアライメントの2つの判定を用いて、送信元ドメインとの整合性を検証します。
DMARC認証では、SPFやDKIMの認証結果だけを見て判定しているわけではありません。受信者が実際に画面上で確認する差出人情報と、認証に利用されたドメインが一致しているかまで確認することで、送信元の正当性を判断しています。
たとえば、メールの差出人には「example.com」と表示されていても、実際には別のドメインで認証されている場合があります。このような場合、SPFやDKIMの認証自体は成功することがあっても、Fromヘッダとの整合性は保証されません。 DMARCアライメントは、このようなドメインの不一致を検出し、企業やサービスになりすましたフィッシングメールや不正メールを判別しやすくします。
DMARC認証では、SPFまたはDKIMの認証に成功したうえで、どちらか一方のアライメントが成立していることが認証通過の条件となります。つまり、認証の成功だけでなく、誰として送信しているかまで含めて確認する仕組みがDMARCアライメントです。
なぜアライメントが重要なのか
DMARCアライメントが重要とされる理由は、SPFやDKIMの認証結果だけでは確認できない「受信者に表示される差出人」と「認証されたドメイン」の整合性を検証できるためです。
メールには、受信者に表示される「ヘッダFrom」と、配送処理で利用される「エンベロープFrom」という異なる送信元情報があります。これらはSMTPの仕様上 、必ずしも一致している必要がなく、送信者側で別々に設定することも可能です。
そのため、攻撃者が表示上は実在企業のドメインを設定しながら、別ドメインでSPFやDKIMを通過させることも理論上可能になります。受信者から見ると正規の差出人に見えるため、不審なメールと判断しにくくなります。
DMARCアライメントは、認証に使用されたドメインとFromヘッダのドメインが一致しているかを確認することで、このようなドメインの不一致を検出します。その結果、企業やサービスになりすましたフィッシングメールやメールのなりすましを識別しやすくなり、ブランド保護やセキュリティ対策の強化につながります。
また、正規のメールがアライメントを満たすように設定することで、なりすましメールを排除しながら、正当なメールを適切に受信しやすくなる点も重要です。企業のメール配信では、メール到達率の向上だけでなく、顧客からの信頼維持やブランド価値の保護という観点からも、DMARCアライメントは欠かせない仕組みとなっています。
DMARCアライメントの種類は
DMARCアライメントには、SPFアライメントとDKIMアライメントの2種類があります。SPFアライメントは、ヘッダFromのドメインと、SPF認証で確認されるエンベロープFrom(Return-Path)のドメインが一致しているかを確認する仕組みです。送信元サーバが許可されていても、認証対象のドメインが差出人表示と異なる場合はアライメントに失敗します。
DKIMアライメントは、ヘッダFromのドメインと、DKIM署名に含まれる署名ドメインが一致しているかを確認する仕組みです。電子署名そのものが有効でも、署名に利用したドメインが異なればDMARC上では失敗と判定される可能性があります。
DMARCでは、SPFまたはDKIMのどちらか一方で認証とアライメントの両方が成立すれば、認証成功と判定されます。
アライメント | 確認対象 | 主な役割 |
SPFアライメント | ヘッダFrom × エンベロープFrom | 正しい送信元サーバから送信されているか確認 |
DKIMアライメント | ヘッダFrom × DKIM署名ドメイン | 正当なドメインで署名されているか確認 |
それぞれ確認対象が異なるため、送信環境に応じて適切な設定をおこなう必要があります。
⇒SPF/DKIM/DMARC 設定ができるメール配信システムはこちら
DMARCアライメントの仕組みはどうなっている?
DMARCアライメントでは、受信サーバがメール内の複数のドメイン情報を比較し、一致しているかを確認します。
確認される主な情報は次の通りです。
・受信者に表示される差出人ドメイン(ヘッダFrom)
・SPF認証で使用するエンベロープFrom(Return-Path)
・DKIM認証で使用する署名ドメイン(d=)
受信時の流れとしては、まずSPF認証とDKIM認証をおこない、その後に認証対象ドメインとヘッダFromを照合します。
ヘッダFrom(表示される送信元) ↓ SPF認証(Return-Path確認) ↓ DKIM認証(署名ドメイン確認) ↓ ドメイン一致確認 ↓ 一致 → DMARC Pass 不一致 → DMARC Fail |
この仕組みにより、受信者が見ている送信元と、実際に認証された送信元が一致していることを確認できます。認証だけでは見抜きにくい差出人偽装も判定できるため、DMARCは送信ドメイン認証の中でも重要な役割を担っています。
⇒SPF/DKIM/DMARC 設定ができるメール配信システムはこちら
SPFアライメント・DKIMアライメントとその失敗例
DMARC認証では、SPFやDKIMの認証結果だけでなく、認証に使用されたドメインと受信者に表示される差出人ドメインが一致しているかも確認されます。この一致確認をおこなう仕組みがアライメントです。
SPFやDKIM単体では認証に成功していても、アライメントが成立していなければDMARC認証は失敗する場合があります。
ここでは、SPFアライメントとDKIMアライメントそれぞれの仕組みと、実際に発生しやすい失敗例について解説します。
SPFアライメントとは何か
SPFアライメントとは、受信者に表示される差出人ドメイン(ヘッダFrom)と、SPF認証で使用されたエンベロープFrom(Return-Path)のドメインが一致しているかを確認する仕組みです。DMARCでは、このドメインの整合性を確認することで、表示上の差出人と認証情報が一致しているかを判定します。
SPF認証では、送信元サーバのIPアドレスが、そのドメインから送信を許可されたサーバかどうかを確認します。ただし、SPF認証そのものは送信元サーバの正当性を確認しているだけであり、受信者が実際に見ている差出人情報との一致までは確認していません。そのため、SPF認証に成功していても、エンベロープFromとヘッダFromが異なっている場合、SPFアライメントは失敗となります。
たとえば、自社ドメイン「my-domain.com」でメールを配信しているものの、外部メール配信サービス「mail-service.com」を利用しているケースを考えます。
このとき、受信者には以下のように表示されます。
差出人(ヘッダFrom):
newsletter@my-domain.com
Return-Path(エンベロープFrom):
bounce@mail-service.com
この場合、送信元IPアドレスが「mail-service.com」のSPFレコードに登録されていれば、SPF認証は成功します。しかし、認証に使用されたReturn-Pathのドメインと、受信者に表示されるFromヘッダのドメインが一致していないため、SPFアライメントは失敗します。
なお、多くのメール配信サービスでは、Return-Pathを自社ドメインに変更できるカスタムReturn-Pathに対応しています。この設定を利用すれば、SPF認証とSPFアライメントの両方を満たせる場合があります。
ヘッダFrom ↓ SPF認証対象 判定:不一致 → SPFアライメント Fail |
SPFアライメントを成立させるには、Return-Pathとして使用されるドメインを自社ドメイン、または運用方針に沿ったサブドメインにへ設定する必要があります。
SPFについて詳しく知りたい方は、以下の記事もご参照ください。
DKIMアライメントとは何か
DKIMアライメントとは、受信者に表示される差出人ドメイン(ヘッダFrom)と、DKIM署名に設定された署名ドメイン(d=)が一致しているかを確認する仕組みです。DKIM認証では、送信時にメールへ電子署名を付与し、受信側が公開鍵を利用して署名を検証します。これにより、送信元ドメインの正当性やメール内容が改ざんされていないことを確認できます。
ただし、DKIM認証では署名自体が正しくても、署名ドメインと差出人ドメインが異なる場合があります。その場合、DKIM認証は成功していてもDKIMアライメントは失敗します。たとえば、自社ドメイン「my-domain.com」でメールを送信している一方、利用している配信サービス側のドメイン「mail-service.com」でDKIM署名が行われているケースです。受信時の情報は次のようになります。
差出人(ヘッダFrom):
newsletter@my-domain.com
DKIM署名:
d=mail-service.com
この場合、DKIM認証自体は成功していても、署名ドメインと差出人ドメインが一致していないため、DKIMアライメントは失敗します。
ヘッダFrom ↓ DKIM署名 判定:不一致 → DKIMアライメント Fail |
DKIMアライメントを成立させるには、DKIM署名に自社ドメインを利用できる設定にへ変更し、署名ドメインと差出人ドメインを一致させる必要があります。
DKIMについて詳しく知りたい方は、以下の記事もご参照ください。
DMARKアライメントモードについて
DMARCでは、アライメント判定時にどの程度厳密にドメイン一致を確認するかを設定できます。この判定ルールを「DMARCアライメントモード」と呼び、SPFアライメント(aspf)とDKIMアライメント(adkim)それぞれに設定できます。
アライメントモードには「Relaxed」と「Strict」の2種類があり、DNSに設定するDMARCレコードで指定します。どちらを選択するかによって、サブドメインを許容するか、完全一致を求めるかが変わります。
利用しているメール配信環境や利用しているサービス構成によって適した設定は異なるため、運用状況に合わせて選択することが重要です。
Relaxedモード
Relaxedモードは、ヘッダFromのドメインと、SPFまたはDKIMで認証されたドメインの組織ドメインが一致していれば、アライメント成功と判定するモードです。
組織ドメインとは、サブドメインを除いた基準となるドメイン部分をさします。そのため、サブドメインを利用している場合でも、親ドメインが同じであれば認証を通過できます。
たとえば、差出人が「example.com」で、認証対象ドメインが「mail.example.com」の場合、Relaxedモードでは一致と判断されます。
例:
ヘッダFrom:example.com
認証ドメイン:mail.example.com
判定:Pass
Relaxedモードは、複数サービスや複数部署でサブドメインを使い分けている企業でも導入しやすく、現在の運用環境を大きく変えずにDMARCを導入しやすい点が特徴です。一方で、許容範囲が広いため、Strictモードと比較すると判定はやや緩やかになります。
Strictモード
Strictモードは、ヘッダFromのドメインと、SPFまたはDKIMで認証されたドメインが完全一致している場合のみアライメント成功と判定するモードです。
サブドメインも別ドメインとして扱われるため、より厳密に送信元の整合性を確認できます。
たとえば、差出人が「example.com」の場合、認証対象も「example.com」でなければ認証に成功しません。「mail.example.com」は一致と判定されません。
例:
ヘッダFrom:example.com
認証ドメイン:mail.example.com
判定:Fail
ヘッダFrom:example.com
認証ドメイン:example.com
判定:Pass
Strictモードは、なりすまし対策を強化したい場合に有効です。特に、金融機関や官公庁、重要情報を扱うサービスなど、高い信頼性が求められる環境では採用されることがあります。
ただし、サブドメイン運用や外部メールサービスとの連携環境では、正当なメールまで認証失敗になる可能性があるため、DMARCレポートなどを確認しながら段階的に適用することが推奨されます。
BIMIとは?
BIMI(Brand Indicators for Message Identification)とは、送信ドメイン認証を通過したメールに対して、受信トレイ上で企業やブランドのロゴを表示できる仕組みです。
通常、受信者は送信者名やメールアドレスをもとに送信元を判断しますが、BIMIを導入すると、対応するメールサービス上で企業ロゴが表示される場合があります。これにより、受信者は正規の企業から送信されたメールであることを視覚的に判断しやすくなります。
ただし、BIMIは単独で利用できる技術ではありません。前提としてSPF、DKIM、DMARCなどの送信ドメイン認証が適切に設定され、DMARC認証が安定して運用されている必要があります。つまり、BIMIはブランド表示の仕組みであると同時に、送信ドメイン認証の運用品質を高めた結果として利用できる技術ともいえます。
企業にとっては、なりすまし対策の強化だけでなく、メールの視認性向上やブランド認知の向上にもつながるため、メールマーケティングや顧客接点の強化施策としても注目されています。
BIMIの概要や導入方法について詳しく知りたい方は、以下の記事もあわせてご確認ください。
利用条件
BIMIを利用するためには、ロゴ画像を用意するだけではなく、送信ドメイン認証を含めた複数の条件を満たす必要があります。主な条件は以下の通りです。
- SPF・DKIM・DMARCを適切に設定していること
BIMIは送信元の信頼性を前提とした仕組みです。そのため、SPFやDKIMによる認証に加え、DMARCも正しく設定されている必要があります。
- DMARCポリシーを隔離または拒否で運用していること
DMARCを設定していても、監視のみを目的とした「p=none」の状態では利用対象外となる場合があります。一般的には「p=quarantine」(隔離)または「p=reject」(拒否)で運用していることが求められます。
- DMARCアライメントが成立していること
SPFまたはDKIMの認証だけでは不十分です。受信者に表示される差出人ドメインと、認証に利用されたドメインの整合性が取れている必要があります。
- ロゴ画像を指定形式で準備すること
多くの環境ではSVG形式のロゴ画像が求められます。利用先によって仕様が異なるため、事前確認が必要です。
- 必要に応じてVMC(Verified Mark Certificate)を取得すること
一部のメールサービスでは、企業ロゴの真正性を証明するためにVMCの取得が必要となる場合があります。
BIMI導入によって、受信トレイ上で公式ロゴを表示できる可能性が高まり、受信者が正規メールを識別しやすくなります。その結果、ブランド保護だけでなく、メール開封率や顧客からの信頼向上にもつながります。
一方で、認証設定が不十分なまま導入を進めても期待した表示結果にならない場合があります。まずはDMARCの認証状況やアライメントの状態を確認し、送信環境全体を整備することが重要です。
メールシステムの導入を検討中なら「アララ メッセージ」
DMARCアライメントを適切に運用するためには、SPF・DKIM・DMARCなどの送信ドメイン認証を正しく設定できるメール配信環境を整えることが重要です。認証設定に不備があると、正当なメールであっても迷惑メール判定や受信拒否の対象となり、メール到達率が下がる他、顧客とのコミュニケーションに影響する可能性があります。
「アララ メッセージ」は、企業向けのメール配信システムです。大量配信や運用管理を効率化しながら、安定したメール配信環境の構築を支援します。メルマガ配信や通知メール(トランザクションメール)など、継続的なメールコミュニケーションを行う企業にも活用されています。
送信ドメイン認証への対応や、メール到達率の改善、安定したメール配信基盤の整備を検討している場合は、ぜひご活用ください。
▶ アララ メッセージの資料を見る
https://am.arara.com/download/01
▶ アララ メッセージに問い合わせる
https://am.arara.com/contact
まとめ
DMARCアライメントとは、受信者に表示される差出人ドメインと、SPFやDKIMで認証されたドメインが一致しているかを確認する仕組みです。
DMARC認証に成功するにはSPFまたはDKIMののいずれか一方が認証に成功し、さらにアライメントを満たすことが必要です。 そのため、SPFやDKIMの設定だけでなく、Fromヘッダ、Return-Path、DKIM署名(d=)など、送信ドメイン全体の設計やメール配信環境を適切に構成・運用することが重要になります。
また、DMARCアライメントを適切に運用することで、メールの信頼性や到達率の向上が期待できるだけでなく、BIMIの導入条件を満たしやすくなり、ブランド保護や視認性向上にもつながります。
メールのなりすまし対策を強化するためにも、 SPF・DKIM・DMARCを組み合わせて運用し、DMARCレポートを活用しながら、自社の送信環境でアライメントが維持されているか継続的に確認し、改善ていきましょう。
導入事例はこちら
関連コラム